


Avanpost SmartPAM
Каждое привилегированное действие — под контролем

SmartPAM перехватывает сессии администраторов, разработчиков и подрядчиков на прокси, сверяет каждое действие с библиотекой сигнатур и поведенческой моделью пользователя — и останавливает опасное действие раньше, чем оно нанесёт ущерб.
Закрывает требования:
ФСТЭК Приказ 117
//
Приказ 239
//
Приказ 21
//
Приказ 31
//
ГОСТ Р 57580.1 (ЦБ РФ)
Начните работу с Avanpost SmartPAM

Заполните форму и мы
свяжемся с вами в ближайшее время


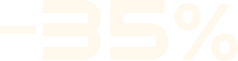
на лицензии Avanpost SmartPAM
Только этой осенью
Акция на новые внедрения
-35% на лицензии Avanpost SmartPAM
Заполните форму и мы
свяжемся с вами в ближайшее время
Чем SmartPAM отличается от типового PAM
Не просто хранилище паролей и запись сессий. Два элемента ниже — вещи, которых нет у большинства продуктов этого класса на рынке.

UBA на базе ИИ
Двухуровневая модель: профиль типичного поведения группы и профиль конкретного пользователя. Ловит то, что не опишешь правилом заранее.

Сигнатурный анализ в реальном времени
Движок сигнатурного анализа сопоставляет действия с правилами по мере их выполнения — предотвращение вместо детекции постфактум.

Готовая библиотека сигнатур опасных действий
60 сигнатур для Linux, структурированных по MITRE ATT&CK. Распространяется по подписке — новые сигнатуры без доработки продукта. Быстрая отдача от PAM без затрат на консалтинг при внедрении.

Широкий комплект защищаемых протоколов
SSH, RDP и SQL — через прокси; SFTP и SCP — поверх SSH; HTTP (S) — через реверсивный прокси; толстые клиенты — через публикацию приложений. Без установки ПО на целевой узел и АРМ пользователя.

Быстрый разбор сессий
Клик по интересующему событию — и сразу открывается нужный момент в записи сессии. Не нужно пересматривать всю запись целиком, чтобы найти конкретное действие.

Встроенное хранилище секретов (Vault)
Хранение и ротация привилегированных учётных данных «из коробки», интеграция с внешним HashiCorp Vault.

Событийный движок EventProcessor получает данные от агентов, прокси и бэкенда продукта, сопоставляет их с правилами и формирует реакцию в реальном времени — до завершения действия, а не после него.
Известные сценарии атак — сигнатуры. Неизвестные — поведенческая модель
Библиотека сигнатур опасных действий


60+
готовых сигнатур для ОС Linux, пополняются по подписке
Каждая сигнатура — заранее проанализированный сценарий опасного поведения. Гораздо гибче чёрного списка команд: система понимает контекст, а не просто запрещённые слова.
UBA — поведенческая аналитика на ИИ
Формирует индивидуальный профиль каждого пользователя на основе истории действий. Каждое новое действие проверяется на соответствие профилю сразу по нескольким метрикам: времени, ресурсу, источнику, набору команд.
Работает даже там, где заранее описанных правил ещё нет — и «ловит» то, что сигнатуры пропустят:

Весь анализ выполняется on-premise, в контуре заказчика. Данные никуда не отправляются — в том числе в сторонние облачные LLM-сервисы.

Действие
Пользователь выполняет команду, клик или запрос в защищаемой инфраструктуре.

Событие
Агент, прокси или бэкенд формирует нормализованное событие и передаёт его в EventProcessor.

Анализ
Событие сопоставляется с политиками, правилами и сигнатурами; возможна корреляция нескольких событий.

Реакция
Нольсекундная автоматическая реакция: блокировка команды, разрыв сессии, блокировка пользователя, уведомление ответственных на почту, отправка в SIEM.

Подключение организуется через специализированные прокси-модули без установки дополнительного ПО на целевой сервер или рабочее место — сотрудники работают в привычных нативных клиентах.
Прокси на все каналы привилегированного доступа
SSH / SFTP / SCP
SSH-прокси
На АРМ не требуется установка дополнительного ПО, а целевые серверы не требуют предварительной настройки. Стандартные SSH-клиенты, SSO при входе, запись действий при редактировании файлов, поддержка SFTP и SCP.
RDP
RDP-прокси
На АРМ не требуется установка дополнительного ПО, а целевые серверы не требуют предварительной настройки. Стандартные RDP-клиенты, поддержка RDP и RGDSP, SSO при входе. Прокси работает на Linux.
HTTP(S)
Реверсивный прокси
Обычная работа через браузер: copy-paste и загрузка файлов работают как всегда. Не требуется настройка ни браузера, ни самого веб-приложения. Действия распознаются в бизнес-терминах — «создание УЗ», «изменение настроек синхронизации с LDAP».
Толстые клиенты
Доступ через публикацию
приложений
приложений
Обеспечивает SSO без установки дополнительного ПО. В отличие от классической схемы «Бастион», пользователь не получает доступа к окружению ОС, на которой опубликовано приложение.
SQL
SQL-прокси
Стандартные SQL-клиенты. Контроль привилегированного доступа к базам данных.
Домен-администратор, сервисный аккаунт СУБД, скрипт CI/CD, подрядчик на удалëнке — в инфраструктуре среднего масштаба таких учётных записей легко набирается несколько десятков.
Главный источник риска — человеческий фактор и избыточные права

Привилегированный пользователь в силу специфики своей работы способен причинить ущерб многократно больший, чем пользователь обычный.

Доверять действиям по умолчанию нельзя — их нужно записывать, анализировать и, при необходимости, останавливать в момент выполнения, а не постфактум.

Контроль привилегированного доступа — не только внутренняя инициатива ИБ, но и требование регуляторов: ФСТЭК и ЦБ РФ прямо предписывают его для значимой части российских организаций.
настраивается под роль пользователя, а не наоборот.
Один продукт — пять разных профилей риска
Администраторы домена, локальные и сервисные администраторы, сетевые инженеры
Управление и мониторинг действий администраторов
Каждая сессия записывается и проверяется UBA — при отклонении от обычного поведения ИБ получает сигнал сразу, а не находит следы уже после инцидента.
RDP
Защита доступа к ландшафтам информационных систем
Доступ к тестовому или продуктивному контуру открывается только после согласования и на ограниченный срок, сессия записывается целиком.
Разработчики, DevOps, тестировщики, системные инженеры
Безопасный удалённый доступ
Доступ выдаётся точечно под конкретную задачу и отзывается по её завершении. Попытка выйти за рамки согласованных действий останавливает сессию автоматически.
Подрядчики, аудиторы, вендоры, поставщики ИТ-услуг
Доступ в критических ситуациях
Доступ открывается быстро, в обход обычных согласований, но не в обход контроля: ответственные уведомляются в момент подключения, вся сессия записывается для разбора.
Техподдержка в экстренных ситуациях
Аудиты и расследования
Временный доступ к логам и инструментам ИБ выдаётся под конкретное расследование — без постоянных повышенных прав «на всякий случай».

Количество экземпляров любого сервиса масштабируется независимо. Отсутствие единых точек отказа гарантирует непрерывность доступа к критическим узлам.
Отказоустойчивая масштабируемая архитектура
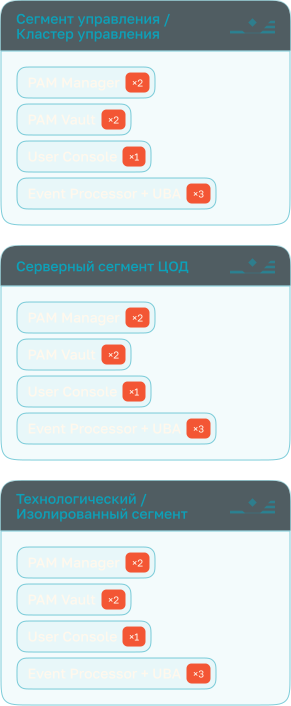
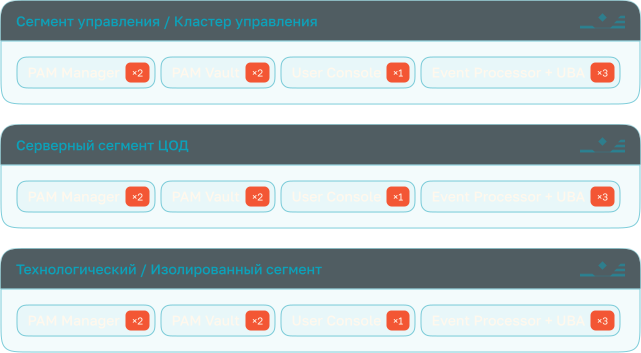


Основные компоненты архитектуры
Нажмите на

чтобы узнать подробнее

SmartPAM User Console
Это личный кабинет пользователя для работы с системой. Поддерживает аутентификацию через Active Directory/LDAP, а также многофакторную аутентификацию
при интеграции с Avanpost FAM
или Avanpost MFA+ и другими IdP.
SmartPAM Management Nod
Это модуль управления программным комплексом, включающий:
- Консоль администратора;
- Модуль отчетности;
- Хранилище секретов. Совместно с Avanpost IDM автоматизирует управление привилегированными учетными записями.
SmartPAM Event Processor
Это модуль анализа, который:
- Агрегирует данные о сессиях;
- Обнаруживает угрозы и аномалии с помощью технологии ИИ и сигнатурного анализа;
- Передает команды прокси для остановки сессий при выявлении угроз.
SmartPAM Proxy
Это компонент, обеспечивающий управление привилегированными сессиями, который:
- Обеспечивает проход SSH- и RDP-сессий;
- Детектирует действия пользователей и сравнивает их с локальной базой известных угроз;
- В проактивном режиме предотвращает потенциальные угрозы. Пользователи могут работать через привычные клиенты (например, mstsc для RDP или Putty для SSH), без необходимости использования специализированного ПО.
SmartPAM Session Recorder
Он обеспечивает запись всех привилегированных сессий, включая видео графических взаимодействий. Записанные данные могут храниться как локально, так и на сетевых хранилищах (поддержка NFS).
Мы показываем план открыто — в том числе то, что ещё в разработке.

SQL-прокси
Контроль привилегированного доступа к базам данных.
Персистентные подключения к сессиям
Для менеджеров подключений.
Развитие аутентификации на прокси
Логин/пароль от учётной записи PAM, TOTP, кэширование факторов аутентификации.
Развитие хранилища секретов (Vault)
Дальнейшее развитие встроенного Vault для управления и ротации секретов.
AI agent security
Контроль действий ии-агентов, получающих привилегированный доступ к инфраструктуре.
Application-to-Application Password Management
Управление секретами во взаимодействии между приложениями и сервисами.
Обнаружение привилегированных учётных записей
Автоматическое выявление УЗ с повышенными правами в инфраструктуре заказчика.
OCR для RDP
Распознавание текста в графических сессиях для более полного анализа действий.
Куда движется продукт до конца 2026 года
Интеграция с
Реализует управление привилегированными УЗ: их создание, наделение полномочиями в системах;
Позволяет автоматически разместить УЗ в PAM и автоматически управлять доступом администраторов к ней.
Интеграция с
Позволяет организовать усиленную аутентификацию администраторов при доступе к интерфейсам PAM.
Интеграция с
Обеспечивает усиленную аутентификацию в рамках крупных компаний, в том числе с геораспределенной кластеризованной инфраструктурой.
Интеграция с
Бесшовная работа с отечественной службой каталогов Avanpost DS. Автоматическая синхронизация учетных записей администраторов, сквозная аутентификация и централизованное назначение прав доступа к целевым серверам на основе групп каталога.
также интегрируется с внешним HashiCorp Vault и импортирует уже существующие ресурсы и привилегированные учётные записи.
Работает отдельно.
Сильнее — вместе с остальным стеком Avanpost
Обсудим, как SmartPAM закроет ваш контур доступа
Заполните форму — расскажем, какая топология подойдёт под вашу инфраструктуру, и покажем продукт вживую.